- Sản phẩm đã xem
- Profile
- Tư vấn khách hàng
-
PHÒNG KINH DOANH
-
PHÒNG KINH DOANH
-
PHÒNG KĨ THUẬT & GIẢI PHÁP
-
- Bảo hành
- Miễn phí vận chuyển
- CSKH: 0983.643.653
Tin tức
Hậu quả và rủi ro khi sử dụng điện thoại Android hết hạn cập nhật bảo mật
Bài viết phân tích thực trạng sử dụng điện thoại Android đã hết vòng đời hỗ trợ bảo mật, đánh giá những rủi ro an ninh mạng tiềm ẩn và đưa ra lời khuyên thiết thực giúp người dùng bảo vệ tài sản số an toàn.
Thực trạng sử dụng điện thoại Android đã hết vòng đời cập nhật

Khi một chiếc điện thoại Android chính thức bước sang sườn dốc bên kia của vòng đời và không còn nhận được các bản vá bảo mật từ nhà sản xuất, cảm giác chung của người dùng là máy vẫn hoạt động rất mượt mà. Thực tế qua các thử nghiệm dài hạn cho thấy, các tác vụ cơ bản như nghe gọi, lướt web, hay các công cụ làm việc văn phòng phổ biến vẫn vận hành hoàn toàn bình thường.
Nguyên nhân chính là do các nhà phát triển ứng dụng, đặc biệt là các tổ chức tài chính, ngân hàng, vẫn duy trì khả năng tương thích ngược trên hệ điều hành cũ. Họ muốn giữ chân một lượng lớn người dùng chưa có điều kiện nâng cấp thiết bị. Chẳng hạn, nhiều ứng dụng ngân hàng hiện nay chỉ yêu cầu tối thiểu từ Android 11, trong khi các mạng xã hội thậm chí còn hỗ trợ sâu hơn.
Những rủi ro bảo mật khôn lường từ thiết bị lỗi thời
Tuy nhiên, sự mượt mà về mặt giao diện ứng dụng không đồng nghĩa với an toàn tuyệt đối. Mối đe dọa lớn nhất khi dùng thiết bị lỗi thời chính là những lỗ hổng bảo mật nằm sâu trong nhân hệ thống (kernel) và các trình điều khiển phần cứng.
Khi các nhà nghiên cứu bảo mật công bố công khai các lỗi kèm theo mã CVE, kẻ xấu có thể tận dụng chúng. Vì dòng máy của bạn đã bị nhà sản xuất bỏ rơi, những lỗ hổng này sẽ tồn tại vĩnh viễn mà không bao giờ được vá lỗi, tạo cơ hội cho mã độc xâm nhập.
Cơ chế phòng thủ từ phía ngân hàng hoạt động ra sao?
Để bù đắp cho sự thiếu hụt từ hệ điều hành, các ngân hàng và Google đã áp dụng nhiều lớp bảo vệ hiện đại:
- Xác thực tự động thông qua SIM chính chủ.
- Phát hiện thiết bị đã bị can thiệp hệ thống (root/jailbreak).
- Mã hóa toàn bộ đường truyền dữ liệu khi giao dịch.
- Cập nhật các tính năng phòng thủ độc lập thông qua Google Play Protect chạy ngầm.
Dù vậy, các chuyên gia cảnh báo rằng đây chỉ là giải pháp tình thế. Một cuộc tấn công tinh vi nhắm vào lỗ hổng zero-day kết hợp với các đường link lừa đảo hoàn toàn có thể qua mặt các lớp phòng thủ này.
Giải pháp và lời khuyên thực tế từ chuyên gia công nghệ
Với tư cách là một chuyên gia lâu năm trong lĩnh vực công nghệ, tôi khuyên bạn nên có chiến lược rõ ràng khi thiết bị đã quá hạn hỗ trợ:
- Kiểm tra ngay: Truy cập vào phần cài đặt hệ thống để xem thời gian của bản cập nhật bảo mật gần nhất.
- Hạn chế rủi ro: Nếu thiết bị đã quá hạn hơn một năm, tuyệt đối không thực hiện các giao dịch tài chính, ngân hàng hoặc lưu trữ thông tin nhạy cảm trên máy.
- Tái chức năng thiết bị: Bạn có thể tận dụng máy cũ làm camera an ninh trong nhà, thiết bị giải trí ngoại tuyến hoặc máy phụ dùng khi cần thiết.
- Đầu tư thông minh: Khi mua máy mới, hãy ưu tiên các thương hiệu lớn có cam kết hỗ trợ cập nhật phần mềm lâu dài từ 5 đến 7 năm để đảm bảo an toàn về lâu dài.
Tin xem nhiều nhất
- 1 Mách bạn 5 cách khắc phục laptop không kết nối được wifi
- 2 Mainboard MSI MAG X570 TOMAHAWK WIFI
- 3 Thiết bị trình chiếu Logitech R800
- 4 Thiết bị ghi hình HDMI To USB TYPE-C AVermedia BU110
- 5 Cạc bắt hình Avermedia DVD EZMaker 7 (C039)
- 6 Cách chụp màn hình máy tính không cần dùng phần mềm
- 7 Laptop LG Gram Style 2023 16Z90RS-G.AH54A5 (Intel Core i5-1340P | 16GB | 512GB | Intel Iris Xe | 16 inch WQXGA+ | Win 11 | Trắng)
- 8 Camera Wifi thông minh EZVIZ C6N 1080P
Sản phẩm đang khuyến mãi
Laptop AVITA LIBER V14J (NS14J8VNR571-FLB) (i7 10510U/8GB RAM/1TB SSD/14.0 inch FHD/Win10)
21,209,000 đ 22,219,000 đ
ID: NY-NS14J8VNR571
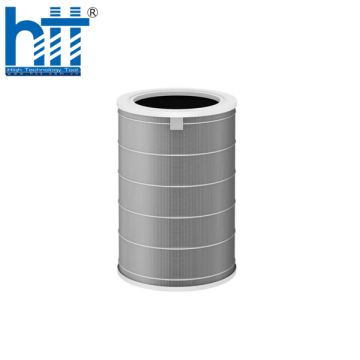
Lõi lọc không khí dùng cho máy lọc không khí Xiaomi Mi Air Purifier
679,000 đ 739,000 đ
ID: NY-AirPurifier
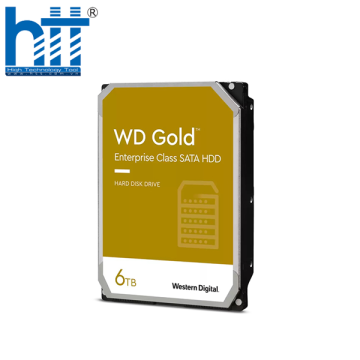
Ổ cứng máy chủ Western Gold 6Tb 3.5Inch 7200rpm 6Gbs 256Mb SATA (WD6003FRYZ)
6,990,000 đ 8,500,000 đ
ID: NY-WD6003FRYZ
Laptop Acer Nitro 5 AN515-54-784P (NH.Q59SV.013) | i7-9750H | 8GB DDR4 | 1TB HDD | GeForce GTX 1650 4GB | 15.6 FHD IPS | Win10
27,190,000 đ 28,990,000 đ
ID: TK-NHQ59SV.013
Sản phẩm hot
Thiết bị ký điện tử Evolis Signature Pad Sig100LITE (ST-LTE105-2-UEVL)
Liên hệ
ID: TT-ST-LTE105-2-UEVL
Máy tính bảng Lenovo Tab P11 Plus TB-J616X TAB 4G+64GMT-VN Xanh Mòng Két_ZA9L0164VN
8,190,000 đ
ID: ZA9L0164VN
Chấp nhận thanh toán
CÔNG TY TNHH THƯƠNG MẠI DỊCH VỤ HỢP THÀNH THỊNH
Showroom: 406/55 Cộng Hòa, Phường Tân Bình, Thành phố Hồ Chí Minh, Việt Nam.
Giấy CN đăng ký kinh doanh và mã số thuế: 0310583337 do sở Kế hoạch & Đầu tư thành phố Hồ Chí Minh cấp.

Thông số kĩ thuật
Chi tiết sản phẩm
Thực trạng sử dụng điện thoại Android đã hết vòng đời cập nhật
Khi một chiếc điện thoại Android chính thức bước sang sườn dốc bên kia của vòng đời và không còn nhận được các bản vá bảo mật từ nhà sản xuất, cảm giác chung của người dùng là máy vẫn hoạt động rất mượt mà. Thực tế qua các thử nghiệm dài hạn cho thấy, các tác vụ cơ bản như nghe gọi, lướt web, hay các công cụ làm việc văn phòng phổ biến vẫn vận hành hoàn toàn bình thường.
Nguyên nhân chính là do các nhà phát triển ứng dụng, đặc biệt là các tổ chức tài chính, ngân hàng, vẫn duy trì khả năng tương thích ngược trên hệ điều hành cũ. Họ muốn giữ chân một lượng lớn người dùng chưa có điều kiện nâng cấp thiết bị. Chẳng hạn, nhiều ứng dụng ngân hàng hiện nay chỉ yêu cầu tối thiểu từ Android 11, trong khi các mạng xã hội thậm chí còn hỗ trợ sâu hơn.
Những rủi ro bảo mật khôn lường từ thiết bị lỗi thời
Tuy nhiên, sự mượt mà về mặt giao diện ứng dụng không đồng nghĩa với an toàn tuyệt đối. Mối đe dọa lớn nhất khi dùng thiết bị lỗi thời chính là những lỗ hổng bảo mật nằm sâu trong nhân hệ thống (kernel) và các trình điều khiển phần cứng.
Khi các nhà nghiên cứu bảo mật công bố công khai các lỗi kèm theo mã CVE, kẻ xấu có thể tận dụng chúng. Vì dòng máy của bạn đã bị nhà sản xuất bỏ rơi, những lỗ hổng này sẽ tồn tại vĩnh viễn mà không bao giờ được vá lỗi, tạo cơ hội cho mã độc xâm nhập.
Cơ chế phòng thủ từ phía ngân hàng hoạt động ra sao?
Để bù đắp cho sự thiếu hụt từ hệ điều hành, các ngân hàng và Google đã áp dụng nhiều lớp bảo vệ hiện đại:
- Xác thực tự động thông qua SIM chính chủ.
- Phát hiện thiết bị đã bị can thiệp hệ thống (root/jailbreak).
- Mã hóa toàn bộ đường truyền dữ liệu khi giao dịch.
- Cập nhật các tính năng phòng thủ độc lập thông qua Google Play Protect chạy ngầm.
Dù vậy, các chuyên gia cảnh báo rằng đây chỉ là giải pháp tình thế. Một cuộc tấn công tinh vi nhắm vào lỗ hổng zero-day kết hợp với các đường link lừa đảo hoàn toàn có thể qua mặt các lớp phòng thủ này.
Giải pháp và lời khuyên thực tế từ chuyên gia công nghệ
Với tư cách là một chuyên gia lâu năm trong lĩnh vực công nghệ, tôi khuyên bạn nên có chiến lược rõ ràng khi thiết bị đã quá hạn hỗ trợ:
- Kiểm tra ngay: Truy cập vào phần cài đặt hệ thống để xem thời gian của bản cập nhật bảo mật gần nhất.
- Hạn chế rủi ro: Nếu thiết bị đã quá hạn hơn một năm, tuyệt đối không thực hiện các giao dịch tài chính, ngân hàng hoặc lưu trữ thông tin nhạy cảm trên máy.
- Tái chức năng thiết bị: Bạn có thể tận dụng máy cũ làm camera an ninh trong nhà, thiết bị giải trí ngoại tuyến hoặc máy phụ dùng khi cần thiết.
- Đầu tư thông minh: Khi mua máy mới, hãy ưu tiên các thương hiệu lớn có cam kết hỗ trợ cập nhật phần mềm lâu dài từ 5 đến 7 năm để đảm bảo an toàn về lâu dài.
ĐĂNG KÝ THÀNH VIÊN
THÔNG TIN ĐĂNG NHẬP
LẤY LẠI MẬT KHẨU
LƯU THEO TÊN